« Nous sommes trop petits pour intéresser les pirates. » C’est l’une des idées reçues les plus dangereuses. Les PME sont au contraire des cibles de choix : elles détiennent de l’argent et des données, mais sont souvent moins bien protégées que les grandes entreprises. Et la plupart des attaques ne sont pas ciblées : elles visent au hasard tous ceux qui ont une faille.
La bonne nouvelle, c’est que quelques mesures simples suffisent à bloquer la grande majorité des attaques.
Les menaces les plus courantes
- L’hameçonnage (phishing) : un faux email, SMS ou message WhatsApp qui imite votre banque, votre opérateur ou un fournisseur pour vous faire cliquer sur un lien et voler vos identifiants.
- La fraude au faux fournisseur ou au faux dirigeant : un message vous demande de payer une facture sur un nouveau compte, ou d’effectuer un virement urgent et confidentiel.
- Les rançongiciels : un logiciel malveillant chiffre tous vos fichiers et une rançon est exigée pour les récupérer.
- Le piratage de comptes : mots de passe réutilisés ou trop simples, compte WhatsApp détourné après la transmission d’un code de vérification reçu par SMS.
- Les fraudes au Mobile Money : faux transferts, faux agents, demandes de code secret, échange frauduleux de carte SIM.
- Le piratage de sites web : un site jamais mis à jour peut être défiguré, servir à diffuser des virus ou être retiré des résultats de Google.
- Le vol ou la perte d’un appareil contenant des données de l’entreprise.
10 mesures essentielles pour vous protéger
1. Des mots de passe solides et uniques
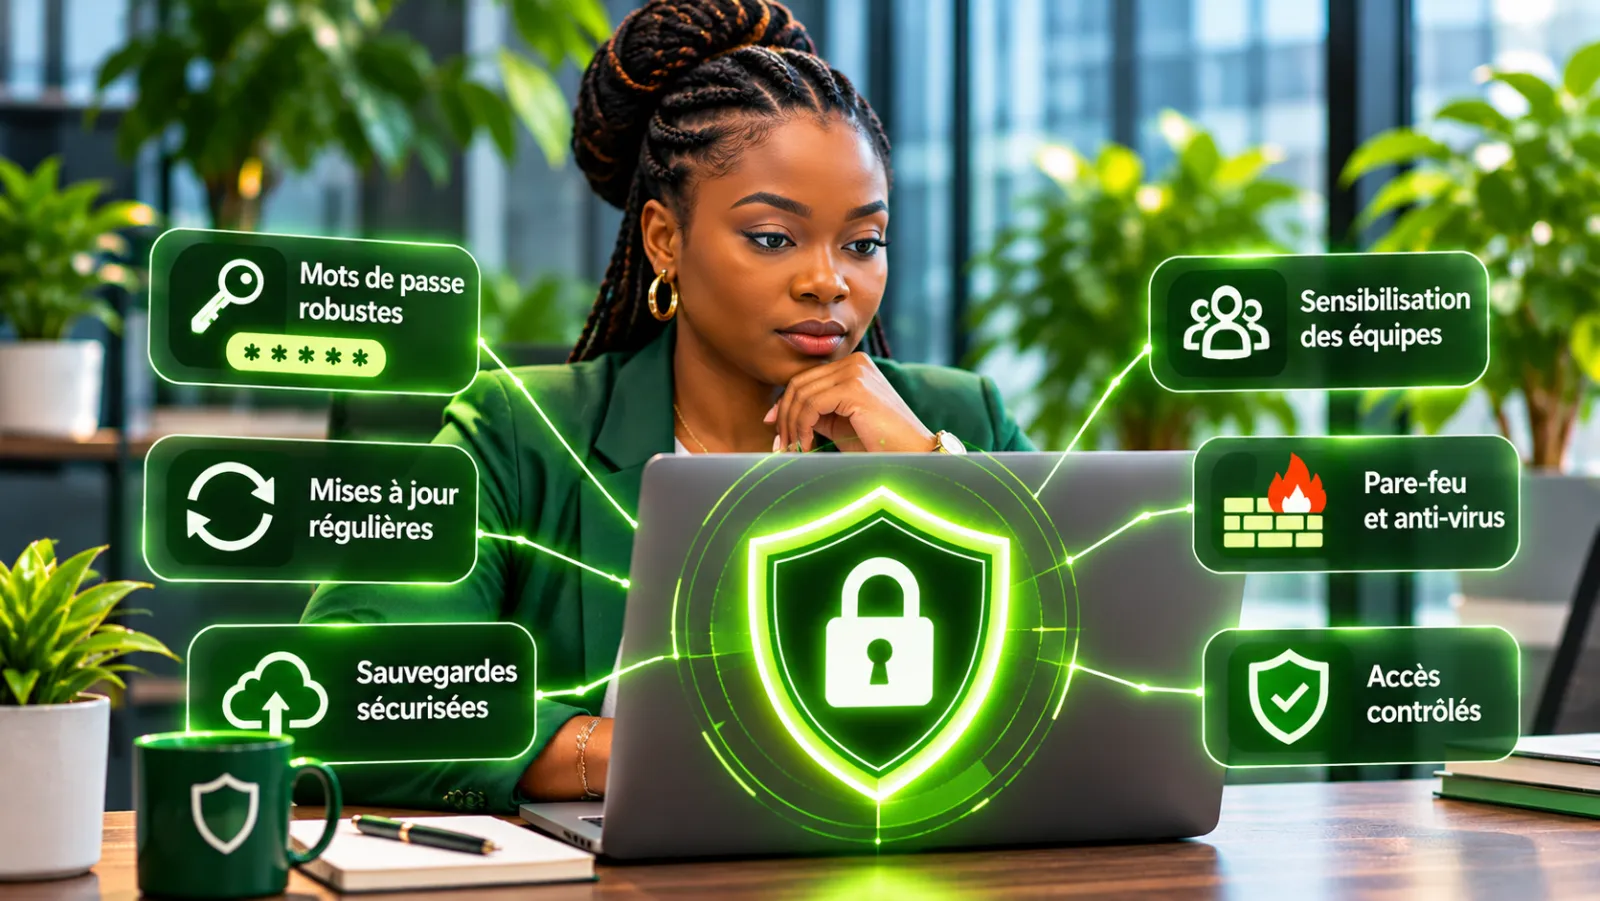
Un mot de passe long (au moins 12 caractères), différent pour chaque service. Un gestionnaire de mots de passe permet de les retenir tous sans effort.
2. La double authentification partout
Activez-la sur la messagerie, la banque en ligne, les réseaux sociaux et l’hébergement de votre site. Sur WhatsApp, activez la « vérification en deux étapes » avec un code PIN. Même si un mot de passe est volé, le compte reste protégé.
3. Les mises à jour, sans attendre
Systèmes, logiciels, applications, site web : les mises à jour corrigent des failles connues des pirates. Activez les mises à jour automatiques chaque fois que possible.
4. Des sauvegardes régulières… et testées
Appliquez la règle du 3-2-1 : trois copies de vos données, sur deux supports différents, dont une hors de vos locaux (ou déconnectée du réseau). Vérifiez régulièrement que la restauration fonctionne : une sauvegarde jamais testée n’est pas une sauvegarde.
5. Des équipes formées
La majorité des attaques passent par une erreur humaine. Apprenez à vos collaborateurs à reconnaître un message suspect : urgence inhabituelle, adresse d’expéditeur bizarre, lien raccourci, demande de code ou de mot de passe. Une règle simple : personne ne doit jamais communiquer un code reçu par SMS.
6. Des accès limités
Chacun n’accède qu’à ce dont il a besoin. Les comptes administrateurs sont réservés à quelques personnes. Et quand un collaborateur quitte l’entreprise, ses accès sont supprimés le jour même.
7. Des paiements sécurisés
Mettez en place une double validation pour les virements importants. Toute demande de changement de coordonnées bancaires d’un fournisseur doit être confirmée par téléphone, à un numéro que vous connaissez déjà, jamais celui indiqué dans le message.
8. Un site web protégé
Certificat HTTPS, mises à jour régulières, sauvegardes automatiques, hébergeur fiable, accès administrateur protégés, formulaires équipés d’une protection anti-robots : un site négligé est une porte d’entrée et une menace pour votre image.
9. Des postes et un réseau protégés
Antivirus à jour sur tous les ordinateurs, pare-feu activé, réseau Wi-Fi séparé pour les visiteurs, chiffrement des ordinateurs portables et verrouillage des téléphones professionnels.
10. Un plan de réaction
Qui prévenir, quoi débrancher, où sont les sauvegardes, qui contacter à la banque : ces réponses doivent être prêtes avant l’incident, pas pendant.
Que faire en cas d’attaque ?
- Isoler les appareils touchés : débranchez-les du réseau, sans les éteindre si possible.
- Ne pas payer de rançon : rien ne garantit la récupération des données, et cela encourage les attaquants.
- Changer les mots de passe depuis un appareil sain, en commençant par la messagerie.
- Prévenir votre banque ou votre opérateur de Mobile Money en cas de fraude financière, le plus vite possible.
- Conserver les preuves : captures d’écran, messages, emails, références de transactions.
- Signaler et porter plainte : en Côte d’Ivoire, la Plateforme de Lutte Contre la Cybercriminalité (PLCC) traite les signalements.
- Informer les personnes concernées si des données personnelles ont fuité, et vous rapprocher de l’ARTCI, l’autorité de protection des données.
Le cadre légal en Côte d’Ivoire
Deux textes sont à connaître :
- la loi n° 2013-451 du 19 juin 2013 relative à la lutte contre la cybercriminalité, qui sanctionne notamment les intrusions dans les systèmes informatiques et les fraudes en ligne ;
- la loi n° 2013-450 du 19 juin 2013 relative à la protection des données à caractère personnel, qui oblige les entreprises à assurer la sécurité des données de leurs clients et de leurs salariés, sous le contrôle de l’ARTCI.
Protéger son système d’information n’est donc pas seulement une bonne pratique : c’est aussi une obligation.
En conclusion
La cybersécurité n’est pas qu’une affaire de technologie : c’est surtout une question d’habitudes. Mots de passe solides, double authentification, mises à jour, sauvegardes et équipes vigilantes vous protègent de l’essentiel des menaces, pour un coût très raisonnable comparé à celui d’une attaque.
Votre site ou votre application est-il bien protégé ? Chez Digital Balise, nous pouvons vérifier sa sécurité et vous proposer les corrections nécessaires. Contactez-nous.